引言
在数字经济时代,数据已成为核心生产要素。数据价值的释放必须建立在安全可信的基础之上。DSMM(数据安全能力成熟度模型)作为国内广泛采纳的数据安全评估框架,从数据生命周期的视角出发,系统性地规划了组织应具备的数据安全能力。其中,数据处理是数据生命周期中承上启下的关键环节,直接关系到数据价值的挖掘与风险的控制。本文将深入剖析DSMM中数据处理维度的核心要求,探讨如何构建与提升数据处理安全能力,并给出成熟度演进的实践建议。
一、DSMM与数据处理概述
1.1 DSMM模型简介
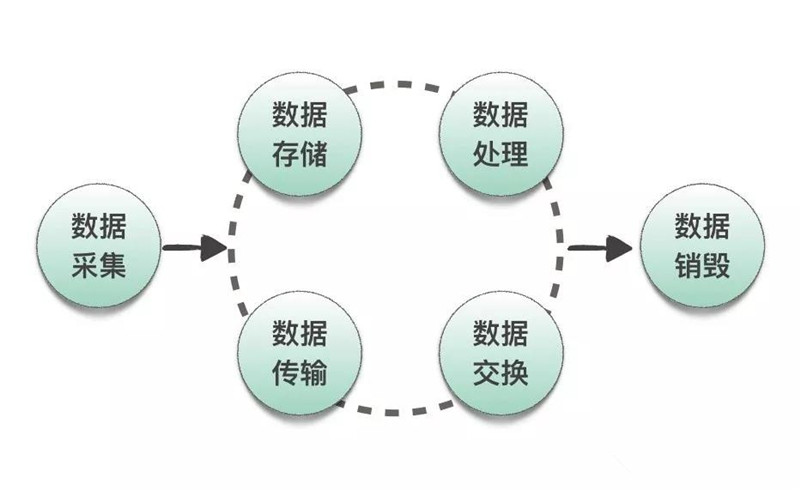
DSMM将数据安全能力划分为四个维度:数据生命周期安全、基础安全、数据安全治理、数据安全支撑。其中数据生命周期安全包括:数据采集、数据传输、数据存储、数据处理、数据交换、数据销毁六个阶段。数据处理特指对数据进行加工、分析、挖掘、转换等操作,使其产生新价值的过程。
1.2 数据处理在生命周期中的位置
数据处理通常发生在数据存储之后、数据交换或销毁之前。它既是数据价值变现的核心环节,也是安全风险的高发地带。例如,大数据分析、机器学习训练、报表生成等均属于数据处理活动,这些活动往往涉及大量敏感数据的汇聚与计算,若缺乏有效管控,极易导致数据泄露、滥用或违规输出。
二、数据处理安全的核心风险
- 数据泄露:处理过程中,开发测试人员、 analysts、第三方服务商可能接触未脱敏的原始数据,造成泄露。
- 数据滥用:缺乏目的限制和授权管控,数据被用于未授权的分析或训练。
- 算法规制风险:自动化决策歧视、模型逆向攻击等新型风险。
- 数据处理环境风险:计算平台漏洞、多租户隔离失效、临时文件残留等。
- 合规风险:违反《数据安全法》《个人信息保护法》中关于数据处理的最小必要、目的限定等原则。
三、DSMM对数据处理的安全能力要求
DSMM将每个生命周期阶段的安全能力划分为五个成熟度等级(1级至5级:非正式执行、计划跟踪、充分定义、量化控制、持续优化)。针对数据处理,主要从以下方面提出要求:
3.1 制度流程
- 1级:无正式流程,依赖个人经验。
- 2级:建立基本的数据处理安全策略,明确责任人和审批流程。
- 3级:形成标准化的数据处理安全规范,覆盖开发、测试、分析等场景,并纳入组织级数据安全管理制度。
- 4级:对数据处理安全过程进行量化管理,设定度量指标(如违规处理事件数、敏感数据访问次数等)。
- 5级:基于量化反馈持续优化流程,引入自动化、智能化管控。
3.2 技术能力
- 数据脱敏与匿名化:根据处理场景采用静态脱敏、动态脱敏、差分隐私等技术。
- 访问控制与授权:基于角色(RBAC)或属性(ABAC)的细粒度权限管理,遵循最小特权原则。
- 审计与监控:记录数据处理操作日志,异常行为实时告警。
- 数据处理环境安全:使用可信执行环境(TEE)、安全多方计算、联邦学习等隐私增强技术。
- 数据防泄露(DLP):对处理结果进行敏感数据识别与阻断。
3.3 人员能力
- 数据处理人员需定期接受安全培训,了解合规红线与操作规范。
- 关键岗位(如数据分析师)需签署保密协议,并接受背景审查。
四、构建数据处理安全能力的实践路径
4.1 梳理数据处理场景
全面盘点组织内所有数据处理活动(BI分析、AI训练、ETL、报表等),形成数据处理器件清单,并标注数据敏感级别、参与角色、使用工具、输出位置等。
4.2 分级分类管控
依据数据分类分级结果,对不同级别数据设定差异化的处理规则:
- 公开数据:较低管控,但仍需完整性校验。
- 内部数据:处理需授权,环境隔离。
- 敏感数据:强制脱敏、加密处理,限制输出。
- 核心数据:严格审批,优先本地化处理,禁止出境。
4.3 技术工具落地
- 部署数据脱敏平台,在数据进入分析环境前自动脱敏。
- 搭建数据安全管控平台,实现API级别细粒度授权与审计。
- 对于联合建模场景,采用联邦学习平台,实现“数据可用不可见”。
4.4 持续运营与改进
- 定期开展数据处理安全风险评估,识别新出现的威胁(如侧信道攻击)。
- 建立数据处理安全的关键绩效指标(KPI),如脱敏覆盖率、未授权访问次数、事件响应时长等。
- 开展红蓝对抗演练,检验数据处理流程的防护有效性。
五、数据处理成熟度进阶示例
| 成熟度 | 特征描述 |
|--------|----------|
| 1级 | 无专门管控,数据处理多靠自觉 |
| 2级 | 已有简单的审批表格和保密协议,但执行不一致 |
| 3级 | 发布组织级《数据处理安全规范》,明确各类场景的最小必要措施 |
| 4级 | 利用定量指标持续监控,如95%以上敏感数据在分析前完成脱敏 |
| 5级 | 基于AI的自动化分类分级与动态脱敏,持续优化效果并反哺流程 |
六、结论
DSMM数据处理维度的核心目标是:确保数据在加工、分析过程中不被泄露、滥用或违规输出,同时兼顾数据价值的有效释放。企业在落地时切忌追求“一步到位”,而应根据自身数据规模、业务形态与合规要求,从基础制度建立起步,逐步向量化管理与持续优化演进。只有将安全要求融入数据处理全流程,才能真正确保数据“放得开、管得住、用得好”,为数字经济发展提供坚实保障。
随着隐私计算、AI安全等技术的发展,DSMM也将在数据处理部分持续演进,企业需保持关注,动态调整自身的数据安全能力建设策略。